Proč se o tom mluví právě teď
Nejde o vzdálenou budoucnost. Nový český zákon o kybernetické bezpečnosti, který přenáší evropskou směrnici NIS2, platí od 1. listopadu 2025. Regulované firmy se musely registrovat u NÚKIB do konce roku 2025 a od doručení rozhodnutí o registraci běží roční lhůta na zavedení bezpečnostních opatření. Pro velkou část firem tedy termín padá na přelom let 2026 a 2027. Nařízení DORA pro finanční sektor je účinné od ledna 2025. Podle nařízení CRA (Cyber Resilience Act) musí výrobci od 11. září 2026 hlásit aktivně zneužívané zranitelnosti a od prosince 2027 se nařízení uplatní naplno. GDPR platí od roku 2018 a pokuty za úniky dokumentů padají i v Česku.
Společný jmenovatel: regulace se přestala týkat jen bank a energetiky a dopadá na střední firmy napříč ekonomikou.
Slovníček: co jednotlivé zkratky znamenají
NIS2 a nový zákon o kybernetické bezpečnosti
Co to je. Evropská směrnice o kybernetické bezpečnosti, kterou do českého práva přenáší zákon č. 264/2025 Sb. Ruší předchozí úpravu a rozšiřuje okruh regulovaných organizací řádově na tisíce firem v 18 odvětvích – od energetiky, zdravotnictví a dopravy přes výrobu potravin až po poskytovatele IT služeb.
Na koho dopadá. Střední a velké firmy v regulovaných odvětvích, rozdělené do vyššího a nižšího režimu podle významu služby. Firma si musí sama vyhodnotit, jestli spadá pod regulaci, a registrovat se.
Co po firmě chce. Řízení rizik, ne konkrétní produkty. Zjednodušeně: vědět, jaká aktiva máte, kdo k nim má přístup, zaznamenávat, co se s nimi děje, hlídat dodavatele a umět hlásit incidenty. Odpovědnost nese vedení firmy, pokuty jdou do stovek milionů korun.
Co to má společného s tiskárnou. Multifunkční zařízení je síťové aktivum s pamětí, přihlašováním a přístupem k e-mailu a sdíleným složkám. Pokud ho může použít kdokoli bez identifikace a nic se o tom neloguje, je to přesně ta díra v řízení přístupu a logování, kterou zákon míří.
GDPR
Co to je. Nařízení o ochraně osobních údajů, platné od roku 2018. Z uvedených čtyř je nejznámější a dopadá na každou firmu, která zpracovává údaje o zaměstnancích nebo zákaznících – tedy na všechny.
Co po firmě chce. Zabezpečit osobní údaje přiměřeně riziku, zajistit jejich důvěrnost a umět doložit, kdo k nim měl přístup. Únik je nutné do 72 hodin hlásit Úřadu pro ochranu osobních údajů.
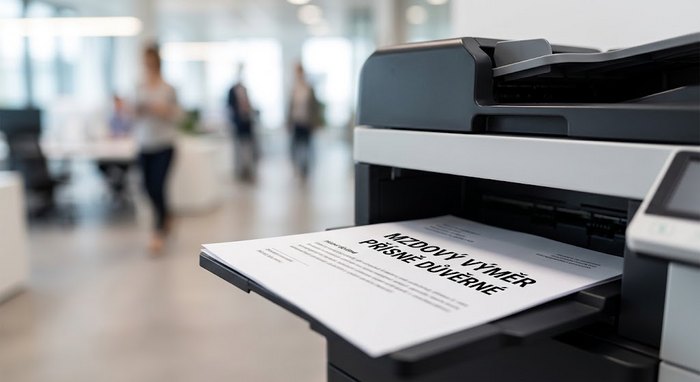
Co to má společného s tiskárnou. Mzdový výměr, lékařská zpráva nebo smlouva s klientem ležící ve výstupním zásobníku ve společné chodbě je únik osobních údajů. Nezáleží na tom, že si je nakonec nikdo neodnesl – nebo že se to neví.
DORA
Co to je. Nařízení o digitální provozní odolnosti finančního sektoru, účinné od ledna 2025. Platí přímo, bez české transpozice.
Na koho dopadá. Banky, pojišťovny, obchodníky s cennými papíry, platební instituce, penzijní společnosti a další subjekty finančního trhu – a přes ně i na jejich dodavatele ICT služeb.
Co po firmě chce. Řídit ICT rizika, mít pod kontrolou přístupy a logování, testovat odolnost a především důkladně řídit rizika spojená s externími dodavateli technologií: smlouvy, audity, plán ukončení spolupráce.
Co to má společného s tiskárnou. Finanční instituce tisknou to nejcitlivější, co existuje – výpisy, smlouvy, úvěrové podklady. Řízení přístupu k dokumentům a dohledatelnost, kdo je vytiskl a vyzvedl, je součástí ICT odolnosti stejně jako zabezpečení bankovního systému. A pokud je správa tisku v cloudu, je její dodavatel ICT třetí stranou, kterou DORA vyžaduje mít smluvně a procesně pod kontrolou.
CRA – Cyber Resilience Act
Co to je. Nařízení o kybernetické odolnosti výrobků s digitálními prvky. Jako jediné ze čtveřice necílí primárně na firmy, které technologie používají, ale na výrobce. Každý produkt se softwarem a síťovým připojením – router, kamera, a také tiskárna – musí splňovat bezpečnostní požadavky, mít definovanou dobu podpory s bezpečnostními aktualizacemi a výrobce musí hlásit aktivně zneužívané zranitelnosti.
Kdy. Hlášení zranitelností od 11. září 2026, plné požadavky na nové výrobky od 11. prosince 2027.
Co to má společného s tiskárnou. Pro firmu jako uživatele to znamená dvě věci. Za prvé, tiskárny se stávají oficiálně uznaným bezpečnostním rizikem se stejným statusem jako jakýkoli jiný síťový prvek. Za druhé, firma bude potřebovat vědět, jaká zařízení má, jaký firmware na nich běží a jestli jsou ještě podporovaná – tedy mít inventář a přehled, který u tiskové flotily dnes většina firem nemá.
Co mají všechny čtyři společného
Když odečtete právnický jazyk, chtějí regulace po firmě čtyři věci, které lze říct jednou větou:
- Vědět, kdo je kdo. K systémům a datům přistupují jen ověření lidé.
- Vědět, co se stalo. Existuje záznam, kdo, kdy a s čím pracoval.
- Vystavovat data jen tam, kde je to nutné. Citlivá informace neleží tam, kde ji může vidět kdokoli.
- Mít pod kontrolou dodavatele a zařízení. Firma ví, co používá, kdo to provozuje a jak je to zabezpečené.
U informačních systémů tyto principy většina firem řeší. Tiskové prostředí bývá poslední výjimkou – a auditor nebo útočník ji najdou jako první.
Jak s tím pomáhá SafeQ Cloud
SafeQ Cloud je cloudová platforma pro správu tisku a skenování. Vstupuje mezi počítač uživatele a zařízení a právě na těch čtyřech principech je postavená.
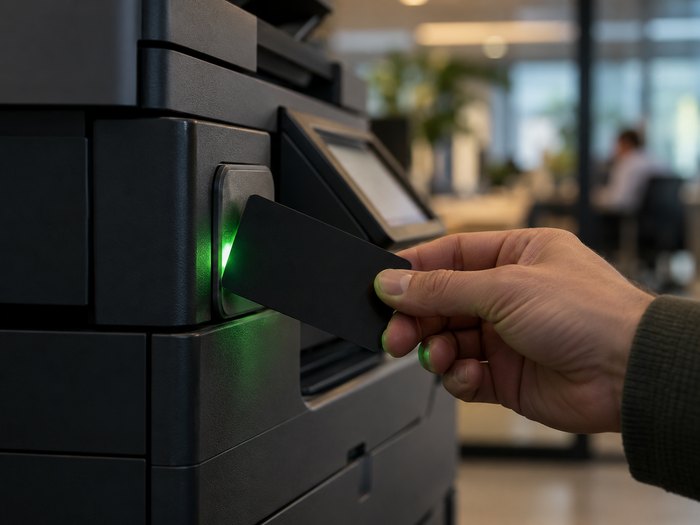
Kdo je kdo: ověření u zařízení. Dokument se nevytiskne odesláním, ale až ve chvíli, kdy se uživatel u zařízení identifikuje – kartou, PINem, mobilní aplikací nebo firemním účtem (napojení na Microsoft Entra ID a další identity). Zařízení bez přihlášení nedělá nic: netiskne, nekopíruje, neskenuje. Když zaměstnanec odejde z firmy, zablokování jeho účtu v identitě mu zavře i tiskárny.
Co se stalo: auditní stopa. Každá úloha má záznam – kdo ji odeslal, kdy, na kterém zařízení a kdy si ji vyzvedl, případně jaký sken kam odešel. Při podezření na únik dokumentu má firma poprvé konkrétní odpověď místo dohadů, a při kontrole doložitelný důkaz řízení přístupu.
Data jen tam, kde je to nutné. Úlohy čekají v zabezpečené frontě a papír vzniká, jen když u něj stojí oprávněný člověk. Nevyzvednuté úlohy se po nastavené době automaticky mažou. Skenování jde nasměrovat do předem schválených cílů – složka uživatele, dokumentový systém, vlastní e-mail – místo ručního zadávání libovolné adresy. Přenosy jsou šifrované.
Kontrola nad zařízeními. Cloudová architektura odstraňuje lokální tiskové servery, tedy stroje, které je třeba záplatovat, hlídat a které jsou oblíbeným cílem útoků v interní síti. Správce má centrální přehled o všech zařízeních napříč pobočkami a výrobci na jednom místě, což je základ inventáře, který CRA předpokládá. Politiky se nastavují jednou, pro celou flotilu.
Kontrola nad dodavatelem. Když firma přesune správu tisku do cloudu, stává se z jejího provozovatele ICT třetí strana, kterou DORA i nový zákon o kybernetické bezpečnosti požadují prověřit. SafeQ Cloud je provozován v datových centrech Open Telekom Cloud výhradně na území EU a platforma je certifikována podle ISO 27001 a auditována podle SOC 2 Type II. Pro bezpečnostního manažera nebo compliance oddělení to znamená, že podklady k prověření dodavatele existují a lze je předložit auditorovi, místo aby je bylo nutné vyjednávat.
Co SafeQ Cloud neřeší. Žádný software nezajistí soulad s regulací sám. SafeQ Cloud pokrývá tiskovou a skenovací část řízení přístupu, logování a ochrany dokumentů. Analýzu rizik, registraci u NÚKIB, smlouvy s dodavateli nebo hlášení incidentů musí firma udělat sama – ale s tiskem má jednu z nejviditelnějších mezer zavřenou a doloženou.
Praktický postup
- Zjistěte, pod co spadáte. Odvětví a velikost firmy určují, jestli na vás dopadá zákon o kybernetické bezpečnosti a v jakém režimu. DORA se týká finančního trhu, GDPR všech.
- Zahrňte tisk do analýzy rizik. Kolik zařízení máte, kdo je může použít, kam skenují, kde leží vytištěné dokumenty. Je to obvykle nepříjemné zjištění, ale krátké.
- Zaveďte ověřené vyzvedávání. Opatření s okamžitým efektem na důvěrnost dokumentů, které uživatelé přijmou během několika dní.
- Nastavte logování a politiky. Auditní stopa, omezení skenovacích cílů, automatické mazání nevyzvednutých úloh.
- Uspořádejte dodavatelský vztah. Smlouva o zpracování osobních údajů, informace o umístění dat a certifikacích provozovatele – DORA i nový zákon to od vás budou chtít.
Kde do toho vstupuje Nextar
SafeQ Cloud dodává v ČR společnost Nextar jako specializovaný integrační a distribuční partner. Nextar neprodává tiskárny a nasazuje SafeQ Cloud nad stávající tiskovou flotilu bez ohledu na výrobce. Pro firmu, která řeší soulad s regulací, to znamená, že bezpečnost tisku lze zavést jako softwarový projekt s jasně vymezeným rozsahem – bez výměny hardwaru, bez nových serverů a v řádu týdnů.